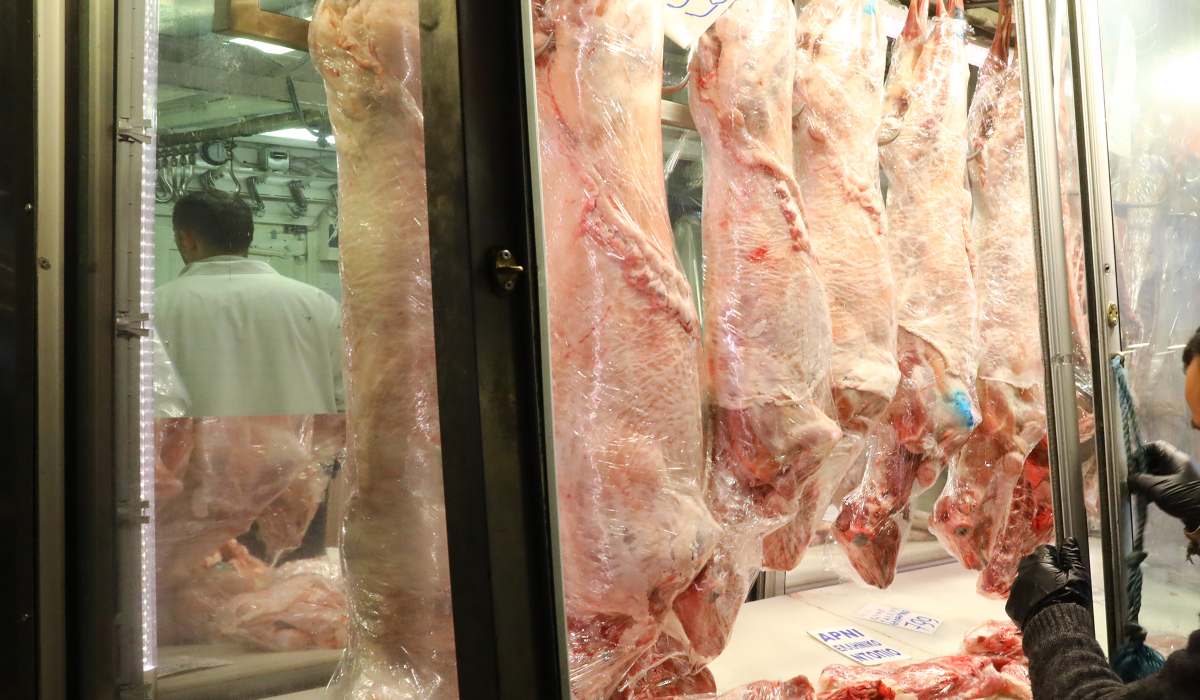
Ένα πρωτοφανές περιστατικό κυβερνοεπίθεσης καταγγέλλει κρεοπώλης στην Κηφισιά, καθώς άγνωστοι χάκερ φέρονται να απέκτησαν πρόσβαση στο ηλεκτρονικό σύστημα ελέγχου των ψυγείων του καταστήματός του και να ανέβασαν τη θερμοκρασία στους 150 βαθμούς Κελσίου.
Ο επιχειρηματίας Γιώργος Μπούμπας περιέγραψε στον ΣΚΑΪ ότι οι εργαζόμενοι, όταν έφτασαν στο κατάστημα στις 4 τα ξημερώματα, διαπίστωσαν ότι κάτι δεν πήγαινε καλά με τα ψυγεία. Αρχικά θεώρησαν ότι επρόκειτο για τεχνική βλάβη και κάλεσαν τον ψυκτικό τους.
«Είχαν σετάρει τα ψυγεία στους 150 βαθμούς Κελσίου. Εμείς δεν μπορούσαμε χειροκίνητα να παρέμβουμε και να το ρυθμίσουμε, δεν μας επιτρεπόταν να μπούμε στο σύστημα», ανέφερε ο κ. Μπούμπας. Όπως εξήγησε, αφού ο τεχνικός δοκίμασε διάφορους τρόπους αντιμετώπισης, διαπίστωσε περίπου μία ώρα αργότερα ότι το κατάστημα είχε πέσει θύμα χάκερ.
Μάλιστα, σύμφωνα με τον επιχειρηματία, ο ψυκτικός τον ενημέρωσε ότι αντίστοιχα περιστατικά είχαν σημειωθεί και σε δύο ακόμη επιχειρήσεις της περιοχής.
Ο κ. Μπούμπας εξήγησε ότι το πρόβλημα αφορά κυρίως νεότερα μοτέρ ψυγείων που συνδέονται σε ασύρματα δίκτυα, σε αντίθεση με τα παλαιότερα που δεν διαθέτουν αντίστοιχη δυνατότητα σύνδεσης. Ως προσωρινό μέτρο, η επιχείρηση απενεργοποίησε το Wi-Fi, ενώ αναζητείται μόνιμη τεχνική λύση.
Κυβερνοεπιθέσεις σε σούπερ μάρκετ σε όλη την Ευρώπη
Το περιστατικό στην Κηφισιά έρχεται σε μια περίοδο κατά την οποία καταγράφονται αντίστοιχες επιθέσεις σε επιχειρήσεις τροφίμων σε πολλές ευρωπαϊκές χώρες. Βέλγιο, Σουηδία, Λουξεμβούργο, Ολλανδία, Εσθονία και Ιρλανδία έχουν βρεθεί στο επίκεντρο αναφορών για προβλήματα σε συστήματα ψύξης και κατάψυξης.
Οι χάκερ φέρονται να αποκτούν πρόσβαση στα ηλεκτρονικά συστήματα ελέγχου και να μεταβάλλουν τις ρυθμίσεις θερμοκρασίας, με αποτέλεσμα μεγάλες ποσότητες τροφίμων να κινδυνεύουν να καταστούν ακατάλληλες για κατανάλωση.
Στο Βέλγιο, περίπου 40 καταστήματα της Delhaize και 15 της Carrefour φέρονται να επηρεάστηκαν, ενώ προβλήματα αναφέρθηκαν και σε καταστήματα των σουηδικών αλυσίδων ICA και Coop. Στην τελευταία, επτά από τα περίπου 800 καταστήματα της χώρας αντιμετώπισαν αντίστοιχα ζητήματα.
Παράλληλα, οι εταιρείες Ahold Delhaize και Colruyt ανακοίνωσαν περιστατικά που σχετίζονται με τα πληροφοριακά τους συστήματα και επηρέασαν ψυγεία και καταψύκτες σε καταστήματα στο Βέλγιο και το Λουξεμβούργο.
Οι οικονομικές απώλειες από την καταστροφή προϊόντων φέρονται να είναι σημαντικές, καθώς σε ορισμένες περιπτώσεις τρόφιμα αξίας εκατοντάδων χιλιάδων ευρώ χρειάστηκε να αποσυρθούν.
Η προειδοποίηση της Εθνικής Αρχής Κυβερνοασφάλειας
Για τον κίνδυνο είχε προειδοποιήσει ήδη από τις 14 Οκτωβρίου η Εθνική Αρχή Κυβερνοασφάλειας (ΕΑΚ), καλώντας τους φορείς κρίσιμων υποδομών να αποσυνδέσουν άμεσα από το δημόσιο διαδίκτυο τα συστήματα ελέγχου εξοπλισμού.
Στην Ελλάδα, η Αρχή είχε εντοπίσει περισσότερα από 300 εκτεθειμένα συστήματα, κυρίως ελεγκτές εμπορικής ψύξης των εταιρειών Danfoss, Copeland/Dixell και Carel.
Στο πλαίσιο των συστάσεών της, η ΕΑΚ είχε ζητήσει:
Την αποσύνδεση των συστημάτων ελέγχου από το δημόσιο διαδίκτυο.
Τη χρήση ασφαλούς απομακρυσμένης πρόσβασης μέσω VPN και πολυπαραγοντικής αυθεντικοποίησης.
Την αλλαγή των προεπιλεγμένων κωδικών πρόσβασης.
Την εγκατάσταση όλων των διαθέσιμων ενημερώσεων ασφαλείας.
Την αντικατάσταση εξοπλισμού που δεν υποστηρίζεται πλέον από τους κατασκευαστές.
Στο επίκεντρο η Danfoss και τα παλαιότερα λογισμικά
Ιδιαίτερη αναφορά γίνεται στην εταιρεία Danfoss, τα συστήματα της οποίας έχουν βρεθεί στο στόχαστρο αντίστοιχων επιθέσεων που έπληξαν γαλλικά σούπερ μάρκετ τις προηγούμενες εβδομάδες.
Σύμφωνα με την εταιρεία, οι επιθέσεις αξιοποιούν κυρίως ευπάθειες σε συστήματα που λειτουργούν με παλαιότερες εκδόσεις λογισμικού. Η ίδια έχει υποστηρίξει ότι είχε συστήσει στους πελάτες της να προχωρήσουν στις απαραίτητες αναβαθμίσεις, ωστόσο δεν είχαν συμμορφωθεί όλοι.
Εκπρόσωπος της Ευρωπαϊκής Επιτροπής υπογράμμισε ότι τα περιστατικά αποδεικνύουν πως οι κυβερνοεπιθέσεις μπορούν να διαταράξουν κρίσιμες υπηρεσίες, να προκαλέσουν σοβαρές ζημιές στις επιχειρήσεις και να επηρεάσουν άμεσα την καθημερινότητα των πολιτών, επισημαίνοντας την ανάγκη ενίσχυσης της κυβερνοασφάλειας σε ολόκληρη την Ευρωπαϊκή Ένωση.
Επιμέλεια: Συντακτική ομάδα